Uma linguagem para discutir riscos
O Instituto Nacional de Padrões e Tecnologia dos Estados Unidos, NIST, abriu consulta sobre uma nova minuta de taxonomia de ataques e medidas de mitigação em aprendizado de máquina. O documento de novembro de 2026 recebe comentários até 18 de dezembro. Por ser uma versão inicial em discussão, seu conteúdo pode mudar; não deve ser tratado como uma regra final obrigatória para todas as organizações.
A proposta organiza conceitos ligados à disponibilidade, integridade, privacidade e cadeia de fornecimento de sistemas de inteligência artificial. Também inclui uma arquitetura de referência e categorias relacionadas a sistemas agentes. O objetivo de uma taxonomia é permitir que pesquisadores e responsáveis pela implantação descrevam problemas comparáveis com termos mais consistentes, sem transformar uma classificação em garantia automática de proteção.
Do modelo ao ambiente
A orientação conjunta sobre implantação segura de IA, publicada por agências de segurança de diferentes países em 2024, enfatiza que esses sistemas normalmente operam dentro de infraestrutura de tecnologia já existente. Governança, arquitetura e configuração continuam relevantes. O documento recomenda identificar responsabilidades, avaliar ameaças e compreender os limites de segurança do ambiente no qual a aplicação será utilizada.
Essa orientação também relaciona a implantação ao modelo de ameaças fornecido pelo desenvolvedor. Em linguagem simples, o responsável precisa conhecer o que pode dar errado, quais componentes estão expostos e como pretende reduzir os riscos. A recomendação não sustenta que exista uma configuração universal. Medidas adequadas dependem do uso, dos dados envolvidos e das consequências de uma ação inadequada.
Gestão ao longo do ciclo
O AI Risk Management Framework do NIST, lançado em 2023, é apresentado como um instrumento voluntário para incorporar confiança e gestão de riscos ao desenvolvimento, uso e avaliação de aplicações. A instituição mantém materiais complementares e um perfil específico para IA generativa. Esses recursos mostram que avaliar apenas uma resposta do modelo é insuficiente para compreender o funcionamento de todo o sistema.
Análise: uma aplicação que apenas sugere um texto possui consequências diferentes de outra autorizada a alterar registros ou enviar informações. A diferença não depende somente da qualidade linguística. Também depende das ferramentas conectadas e dos poderes concedidos. A avaliação editorial mais útil é perguntar quais decisões são possíveis, como serão observadas e o que acontecerá caso uma delas produza um resultado incorreto.
Por que isso interessa à geopolítica
A cooperação entre órgãos de segurança de vários países e a publicação de estruturas voluntárias revelam uma dimensão internacional da governança tecnológica. Regras técnicas, processos de compra e práticas de avaliação influenciam a confiança entre organizações. Isso não significa que uma taxonomia substitua leis nacionais ou que exista consenso completo sobre todos os riscos associados à inteligência artificial.
Análise: quando instituições utilizam classificações compatíveis, torna-se mais fácil comparar avaliações e exigir explicações de fornecedores. Quando empregam conceitos incompatíveis, o mesmo incidente pode receber interpretações diferentes. A disputa por padrões, portanto, também envolve capacidade de produzir evidências e definir critérios verificáveis. Ainda assim, qualquer alegação de segurança precisa ser testada no ambiente concreto de utilização.
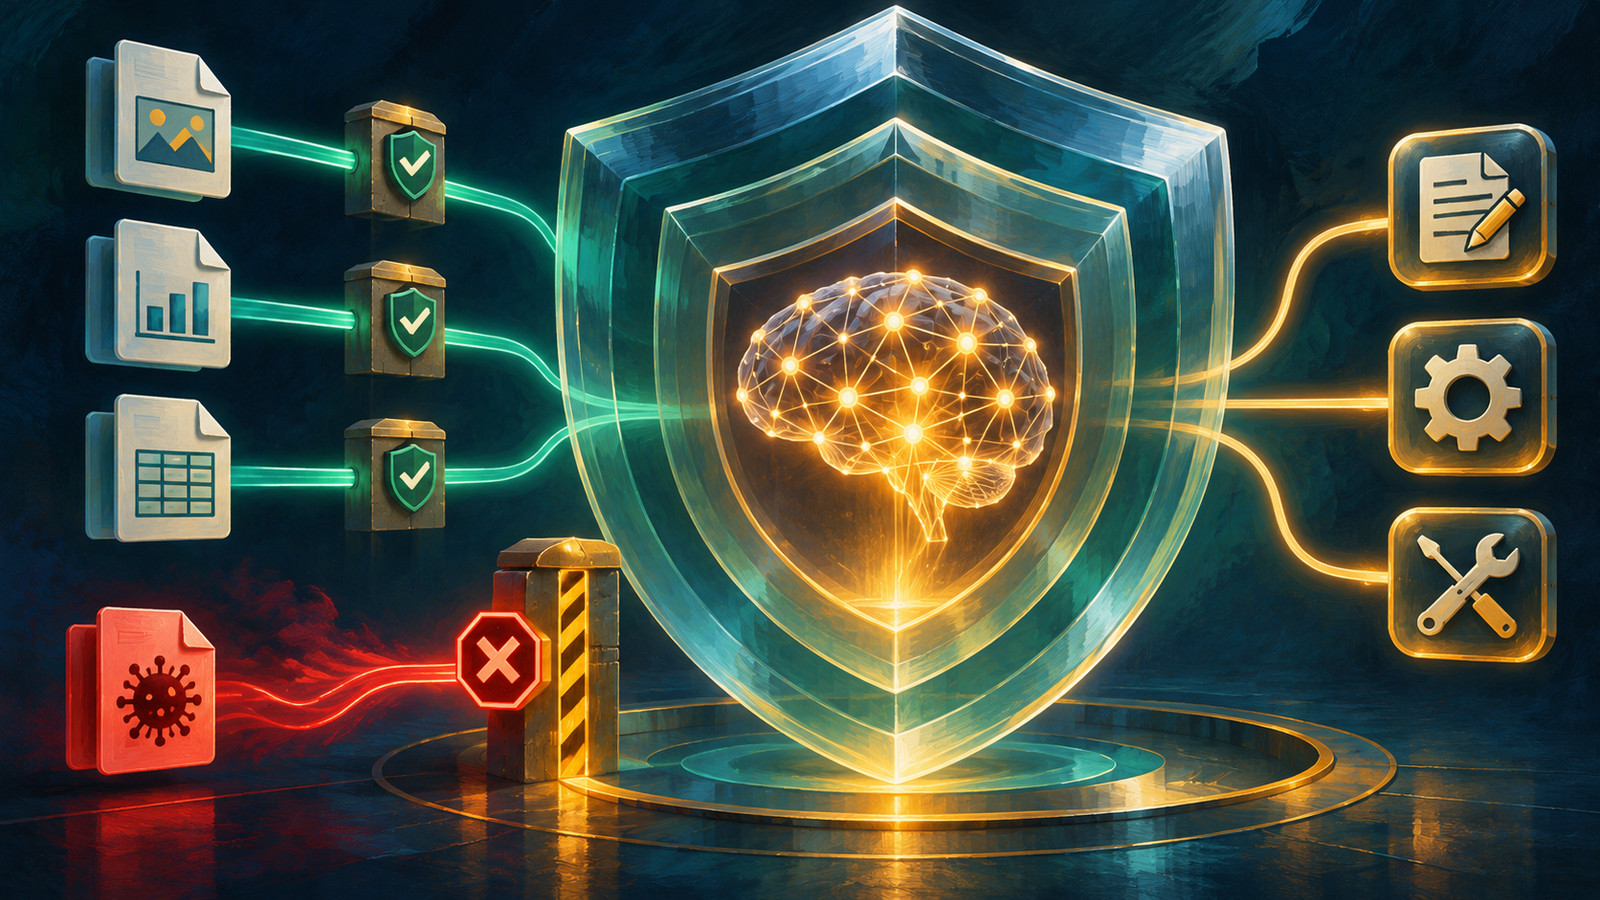
Um exemplo hipotético esclarece a diferença: ao resumir um documento externo, um agente pode encontrar instruções que tentam desviá-lo da tarefa autorizada. O texto recebido deve ser tratado como material de consulta, e não como autorização para agir. O princípio de limitar poderes ao necessário reduz a distância entre um erro de interpretação e uma consequência externa. A verificação precisa incluir o ambiente e as ferramentas, além do conteúdo produzido. Assim, avaliações podem refletir melhor cada contexto.
O que acompanhar na consulta
Até o encerramento do prazo, importam as contribuições técnicas, as mudanças de escopo e as definições que serão consolidadas. Uma minuta deve ser lida como parte de um processo, com atenção à data e à versão. Não é correto apresentar recomendações em debate como exigências legais já vigentes nem atribuir ao NIST a aprovação de produtos específicos.
Para o leitor, o principal resultado prático é reconhecer que segurança de IA combina modelo, ferramentas, pessoas e organização. A análise não exige abandonar a tecnologia nem presumir ausência de riscos. Exige identificar o uso pretendido, observar o comportamento e revisar controles quando o sistema muda. A qualidade dessa gestão será mais informativa do que promessas genéricas de autonomia ou proteção absoluta.
Fontes consultadas
NIST: minuta de taxonomia de ataques